CASE
データ基盤のコスト削減・権限管理・ガバナンスを同時に実現
株式会社YOUTRUST
キャリアSNS「YOUTRUST」を運営
株式会社YOUTRUST様は、キャリアSNS「YOUTRUST」を運営する企業です。
信頼関係のある人とのつながりを起点に、転職・副業のマッチングを支援するサービスを提供しており、利用企業・ユーザー基盤の拡大とともに、社内のデータ活用も広がっています。
本プロジェクトの支援対象は、株式会社YOUTRUST様の社内データ基盤(BigQuery)の運用です。
利用部門の拡大でBigQuery運用が属人化し、コストが増大していた
株式会社YOUTRUST様では、BigQueryを活用して事業データの蓄積・分析を進めていました。
しかし、利用する部門の拡大に伴い、誰がどのデータにアクセスしているのかが不明瞭になり、権限管理が属人的になっていました。
加えて、不要なクエリの実行や定期実行ジョブの放置などにより、BigQueryの運用コストが想定以上に増大しており、効率的な運用体制とデータガバナンスの強化が急務となっていました。
利用実態の可視化を起点に、コスト・権限・データを段階的に整理
まずBigQueryの利用実態を可視化することから始め、見えた事実に基づいて、コスト・権限・データモデリングを順番に整えていきました。
利用実態を可視化し、見えた事実に基づいて整える
本プロジェクトの起点は、「誰がどのクエリを実行しているか」「どのジョブが動き続けているか」「どのデータに誰がアクセスしているか」を可視化することでした。
これまでは利用実態がブラックボックスだったため、コストの増大要因も、権限の妥当性も、データの使われ方も判断できない状態にありました。
利用実態が見える状態を作ったうえで、優先度の高いところから順番に手を入れる、というアプローチで進めています。
コスト構造の見直し・権限設計・dbtによるデータモデリング
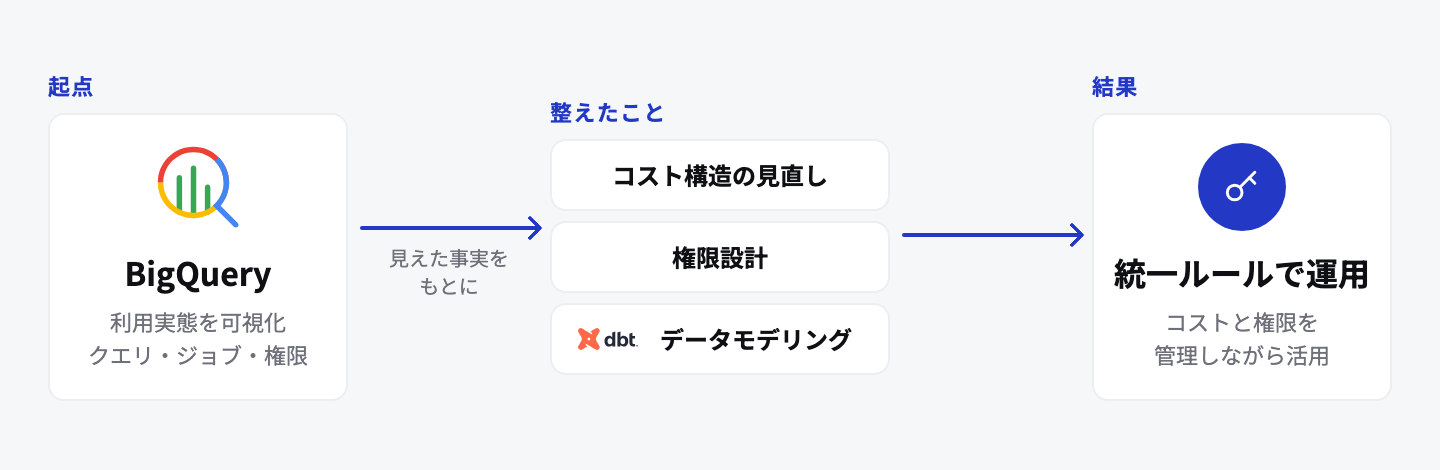
コスト構造の見直し:BigQueryの利用状況・費用を詳細に分析し、不要なクエリや定期実行ジョブを特定。最適なコスト構造に改めました
権限設計:部門・役割に応じたアクセス権限を再設計し、誰がどのデータにアクセスできるかを明確化。セキュアで管理しやすい権限管理体制を構築
データモデリング:dbtでBigQuery上のデータを整理・標準化。データの品質と再利用性を高め、全社で統一されたルールのもとで運用できる形に
BigQueryのコスト最適化と権限管理・ガバナンスを実現
BigQueryのコスト構造の見直し、権限再設計、dbtでのデータモデリングを経て、株式会社YOUTRUST様のデータ基盤運用に起きた変化は次の通りです。
| 観点 | Before | After |
|---|---|---|
| BigQueryのコスト | 不要クエリ・放置ジョブで増大 | 不要なスキャンを削減し、継続的に管理できる体制 |
| 権限管理 | 属人的、誰がどのデータにアクセスしているか不明瞭 | 部門・役割に応じた権限が明確化 |
| データの品質・再利用性 | 全社共通のルールが整っていない | dbtで標準化され、統一ルールで運用できる |
加えて、コスト・権限・データのいずれも個別運用ではなくルールに基づいて回せるようになったことで、特定の担当者の知識に依存しないデータ基盤の運用が可能になりました。
今後、新たな部署が利用に加わっても、同じルールで管理を広げていける状態に達しています。


